Beste Praktiken
Zusammensetzung des Unternehmensvorstands und seine Rolle
Das Whitepaper betont die Bedeutung des Verwaltungsrats und seiner Zusammensetzung in der Unternehmensführung. Obwohl das Konzept der Unternehmensführung in den verschiedenen Rechtsräumen unterschiedlich ist, besteht Einigkeit darüber, dass der Verwaltungsrat eine entscheidende Rolle bei der Wertschöpfung für das Unternehmen spielt. Die Organisationsstruktur und der rechtliche Rahmen der Unternehmensführung unterscheiden sich Weiterlesen
Beste Praktiken
Die Zukunft von Governance, Risk und Compliance: Welche Trends 2026 wirklich relevant sind
2026 markiert einen Wendepunkt für Governance, Risk und Compliance in Unternehmen. Was lange als reaktive Kontrollfunktion verstanden wurde, entwickelt sich zunehmend zu einem strategischen Enabler von Resilienz, Innovation und nachhaltiger Unternehmenssteuerung. Die Welt um Organisationen herum wird komplexer: neue regulatorische Anforderungen, digitale Transformation, globale Unsicherheiten und ein rasanter technologischer Wandel Weiterlesen
Beste Praktiken
Corporate Governance 2025: Trends, Tools und To-dos
Welche Trends prägen die Corporate Governance im Jahr 2025? Im Jahr 2025 wird Nachhaltigkeit in der Corporate Governance nicht mehr nur ein Trend, sondern ein Schlüsselelement sein. Unternehmen integrieren nachhaltige Praktiken in ihren Kernbetrieb, um langfristigen Erfolg zu gewährleisten und gesellschaftliche Verantwortung zu übernehmen. Parallel dazu wird die digitale Transformation eine entscheidende Rolle spielen – von Weiterlesen
Beste Praktiken
Die Top-Supply-Chain-Risiken 2025 und wie Unternehmen ihnen begegnen können
Das Jahr 2025 bringt für Unternehmen weltweit eine Vielzahl von Herausforderungen in der Lieferkette mit sich. Von geopolitischen Spannungen über Naturkatastrophen bis hin zu strengeren Regulierungen – die Risiken sind vielfältig und erfordern proaktives Handeln. Geopolitische Spannungen und Handelsbarrieren Die jüngsten Handelskonflikte, insbesondere die von Präsident Donald Trump eingeführten Zölle, Weiterlesen
Beste Praktiken
Compliance braucht Erneuerung: Was Ostern uns über Governance und Risikomanagement lehren kann
Einleitung: Was hat Ostern mit Compliance zu tun? Auf den ersten Blick wirken Ostern und Compliance wie zwei völlig getrennte Welten. Während das eine mit Frühlingsgefühlen, bunten Eiern und dem Gedanken an Wiedergeburt und Hoffnung verbunden ist, gilt das andere oft als trocken, regelorientiert und restriktiv. Doch gerade im Kontext Weiterlesen
Beste Praktiken
Unternehmenskultur als Fundament wirksamer Governance: Warum Regeln allein nicht reichen
In vielen Organisationen ist Governance eng mit formalen Regelwerken, Kontrollen und Richtlinien verknüpft. Doch immer häufiger zeigt sich: Effektive Governance braucht mehr als Strukturen – sie braucht Haltung. Die gelebte Unternehmenskultur entscheidet, ob Richtlinien wirken, Risiken aktiv gesteuert und Werte tatsächlich gelebt werden. Dieser Artikel zeigt, warum Unternehmenskultur das Fundament Weiterlesen
Beste Praktiken
Von Risikomanagement zu Resilienz
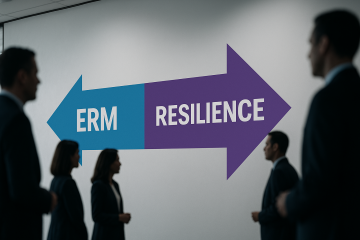
Klassisches Risikomanagement und operative Resilienz wurden in Unternehmen lange als zwei getrennte Welten betrachtet. Während das Risikomanagement auf strategischer Ebene Risiken identifiziert und bewertet, sorgt die Resilienzfunktion dafür, dass der Betrieb auch im Krisenfall aufrechterhalten wird. Doch diese Trennung ist gefährlich. In einer Welt, in der Krisen sich überlagern, Lieferketten Weiterlesen
Beste Praktiken
Regulatory Radar Sommer 2025: Warum Compliance, ESG und Risikomanagement jetzt strategisch neu gedacht werden müssen
In der aktuellen Sommerausgabe des „Regulatory Radar 2025“ wird klar: Das regulatorische Umfeld für Unternehmen – insbesondere in der Finanzbranche – wird zunehmend komplexer. Zwischen Cyberrisiken, KI-Governance, ESG-Offenlegungspflichten und Datenschutzregulatorik müssen Unternehmen nicht nur compliant bleiben, sondern proaktiv handeln. Governance, Risk & Compliance (GRC) entwickeln sich dabei von reaktiven Pflichtübungen Weiterlesen
Beste Praktiken
ISO 27031 – Der neue Standard für ICT-Readiness und Business Continuity
Die wachsende Abhängigkeit von Informationstechnologien macht Unternehmen zunehmend anfällig für Störungen, Ausfälle und Cyberangriffe. Ein einziger IT-Ausfall kann heute ganze Geschäftsprozesse lahmlegen, Lieferketten unterbrechen oder Kundenbeziehungen nachhaltig schädigen. Um dem zu begegnen, hat die Internationale Organisation für Normung (ISO) im Mai 2025 die überarbeitete Fassung des Standards ISO/IEC 27031 veröffentlicht. Weiterlesen